martes, 30 de abril de 2019

LA WORLD COMPLIANCE ASSOCIATION LANZA DE FORMA GRATUITA LA “GUÍA DE IMPLEMENTACIÓN DE COMPLIANCE PARA PYMES”

Estándar

El manual práctico de implementación ya está disponible en descarga gratuita

La World Compliance Association ha lanzado hoy la Guía de implementación de compliance para pymes, un manual práctico de implementación dedicado a la pequeña y mediana empresa, sector que supone más del 99% del tejido empresarial español.
La guía, que se podrá descargar de forma gratuita desde la página web de la asociación, ha sido elaborada por los integrantes del Comité de Compliance y Pyme. Está compuesta por diecinueve capítulos en los cuales se analizan los ámbitos de compliance desde la perspectiva de la pyme, abarcando tanto aspectos teóricos de la normativa española como estándares internacionales y jurisprudencia en la temática, así como las bases para la elaboración de una política de compliance y sus elementos fundamentales.
“El compliance ha venido para quedarse, no es una moda pasajera”, asegura el presidente de la asociación, Iván Martínez, en el prólogo. “Para muchas pequeñas y medianas empresas, esta guía aspira a ser un primer paso en el mundo del cumplimento”, prosigue el presidente, “un paso para quitarle decenas de dudas y cuestionamientos y también un paso para restar temores”.
Según Martínez, solo el 0,2% de la empresas se plantean abordar medidas para cambiar la forma en que realizan sus actividades y negocios, orientándolos hacia una nueva forma más sostenible, ética y responsable. La guía pretende ser un documento de uso práctico, efectivo y sencillo que cualquier organización o profesional pueda tomar para iniciar la construcción de su programa de cumplimiento.

Entrevista

En la siguiente entrevista, dos de las autoras de la guía y miembros del comité profundizan en los objetivos de la guía y la situación actual del compliance en la pyme. Jimena Alguacil es co fundadora de Big Bang Compliance, Help2Comply y Play Compliance y trabaja como consultora y profesora. Sandra Soler es fundadora de Soler Compliance y también co fundadora de Play Compliance.
¿Por qué surge la necesidad de crear una guía específica para pymes?
La guía surge de la necesidad real e inmediata de ampliar los conocimientos de compliance por parte de quienes integran una pyme. La necesidad de conocer las bondades que aporta el compliance a pequeñas y medianas empresas y que deje de ser una cuestión exclusiva de multinacionales y cotizadas, es evidente. Compliance es cumplimiento y esto les es directamente aplicable a las pymes, pero teniendo en cuenta una característica fundamental: proporcionalidad.
Todo lo que se ha escrito hasta ahora es aplicable a pymes pero teniendo en cuenta su estructura organizativa, operativa geográfica, sector de actuación, entre otros aspectos.
¿Cuál es el perfil de los profesionales que han participado en la creación y redacción?
Afortunadamente los profesionales que forman parte del Comité de Compliance y pyme es un perfil formado por un grupo de abogados y consultores especializados en compliance, que trabajan diariamente con pymes y conocen sus necesidades y preocupaciones.
¿A quién va dirigida?
La guía está dirigida a cualquier tipo de entidad, sea empresa, asociación o fundación pero directamente al mayor tejido empresarial, no sólo de España, sino de muchos países: las pyme. Y en particular, a sus directivos, gerentes, compliance officers, directores financieros, como también a todo integrante de las mismas, que quiera conocer en profundidad cómo implementar un programa de Compliance en pymes.
¿Cuál es la situación del compliance en el ámbito de las pyme? ¿Qué temas pendientes hay en este ámbito?
La situación actual demuestra que tener un Programa de Compliance es una ventaja competitiva, tanto a nivel reputacional, como a nivel preventivo, detectivo y reactivo.  Cada vez más se amplían las exigencias de tener modelos de compliance implementados,  tanto por la propia legislación actual, la cultura de la sociedad, exigencias del sector asegurador para asegurar al consejo de administración o a administradores en temas de responsabilidad civil, exigencias del sector bancario en caso de que las pequeñas y medianas empresas soliciten financiación bancaria, pero también exigencias por parte de clientes, proveedores y del sector público hacen que hoy exista una diferencia entre las empresas que cuentan o no con Programas de Compliance eficazmente implementados.
El tema pendiente es que la alta dirección de una entidad sea consciente de la necesidad real de la implementación de compliance y del abanico de ventajas que se derivan del mismo. Muchas son ya las pymes que han implementado modelos de compliance y podido corroborar las ventajas derivadas, pero sobre todo la rentabilidad a corto plazo.
¿Qué puede aportar la guía a sus lectores?
La Guía pretende ser una herramienta mediante la cual directivos, mandos intermedios y trabajadores de pequeñas y medianas empresas conozcan las últimas novedades jurisprudenciales, la aplicación de las normas ISOS en pymes y todos los aspectos que hay que conocer para implementar un Programa de Compliance en la estructura empresarial de una pyme.
Descárgala ya AQUÍ.

SI PUEDES HACER LO CORRECTO…

Imagen
La imagen puede contener: texto

LA AUDITORÍA, EL CUMPLIMIENTO Y LA GESTIÓN DEL RIESGO

Estándar
CREADO: 30 ABRIL 2019
Por: Iván Rodríguez. Colaborador de Auditool
En algunas organizaciones, la función de gestionar el riesgo está concentrada en un funcionario o área. A veces es el oficial de riesgo o el oficial de cumplimiento, en las jurisdicciones en que esta figura es obligatoria. Incluso, hay casos en que se delega este trabajo al área de auditoría.
Los CEO ( Chief Executive Officer – director ejecutivo por sus siglas en inglés), presidentes y/o gerentes actualmente concentran sus esfuerzos estratégicos en planes que involucran la transformación relacionada con la TI y nuevas estructuras y culturas corporativas. En ese orden de ideas, hay cada vez más responsabilidades y se requiere más habilidad y experiencia técnica tanto para los profesionales a cargo de temas de cumplimiento, como para los auditores.
Como consecuencia, las áreas de cumplimiento y/o riesgos pueden ver limitados sus recursos para actuar como ejecutores de políticas o para identificar y administrar todas las regulaciones y riesgos involucrados en la nueva dirección digital de su organización. Asegurar altos niveles de cumplimiento en una organización ahora requiere construir la cultura correcta y equipar a cada unidad de negocios con las herramientas y la confianza para administrar algunos de sus propios riesgos directamente.
No obstante, en muchas compañías no hay una clara comprensión de los roles y responsabilidades en relación con la administración de riesgos en sus diferentes fases (identificación, evaluación, mitigación). Hay incertidumbre y desconocimiento respecto de quién debe poseer y gestionar el riesgo de cumplimiento a diario. Para mejorar esto, se requiere transferir más responsabilidad de riesgos a los diferentes participantes del negocio en general; los líderes de cumplimiento podrían desarrollar marcos que identifiquen los roles individuales que deben ser responsables de administrar los riesgos de cumplimiento clave y los esfuerzos de mitigación, y adaptarlos a cada unidad de negocios. Esto a su vez, facilita la labor de la auditoría.
Un obstáculo crítico que se suele presentar es que muy pocos empleados asumen completamente los riesgos de su proceso o actividad y/o no se sienten preparados para su mitigación. También ocurre que la gestión de riesgos se limita a la generación de informes y a imponer la responsabilidad exclusivamente al personal del área de cumplimiento e incluso a la auditoría. Esto resulta en que no se cuenta con recursos suficientes para administrar directamente todos los riesgos en el negocio de manera efectiva.
Es importante entonces que, para los diferentes funcionarios de las compañías, existan las herramientas y recursos que faciliten el empoderamiento de los riesgos, en los diferentes procesos. Capacitación, políticas, informes y datos pueden ser útiles en este proceso. Hay que tener en cuenta que, si bien muchas organizaciones proporcionan estas herramientas, no siempre tienen el efecto deseado. Esto podría ser por varias razones. Podrían ser demasiado generales para ser relevantes en contextos específicos de unidades de negocios. Pueden ser demasiado complejas y legalistas, lo que disuade al uso por aquellos que no tienen experiencia legal. Hay que considerar las particularidades de cada empresa y no limitarse a procedimientos estándar. Los empleados deben aprender a gestionar, de acuerdo con sus capacidades, los riesgos por su cuenta, en lugar de depender del área de cumplimiento para obtener cada respuesta o esperar los resultados de las auditorías.
Los líderes de cumplimiento deben asumir un papel más integrador frente a la gestión de riesgos, que el de la simple función del ejecutor de políticas. Para ello se requiere estar más en sintonía con los diferentes procesos de negocios para garantizar su cumplimiento. Las unidades de negocios deben sentir que el apoyo del área de cumplimiento en la toma de decisiones, se integra en sus procesos cotidianos.
Un entendimiento de esta realidad puede orientar a los auditores respecto de su papel en el logro de los objetivos de las compañías y su contribución en el fortalecimiento del control interno.

C.P. Iván Rodríguez – ivan.rodriguez@auditool.org          
Auditor y Consultor, Diplomado en Alta Gerencia de Seguros y Derecho de Seguros. Especialista en Dirección Financiera y Desarrollo Organizacional, Diplomado en Gerencia de la Calidad, Contador Público de la Pontificia Universidad Javeriana, con 20 años de experiencia en diversas empresas. Amplia experiencia en la elaboración y ejecución de auditorías y revisorías fiscales. Dirección y ejecución de asesorías, consultorías y capacitaciones. Colaborador de Auditool
Bogotá D.C, Colombia

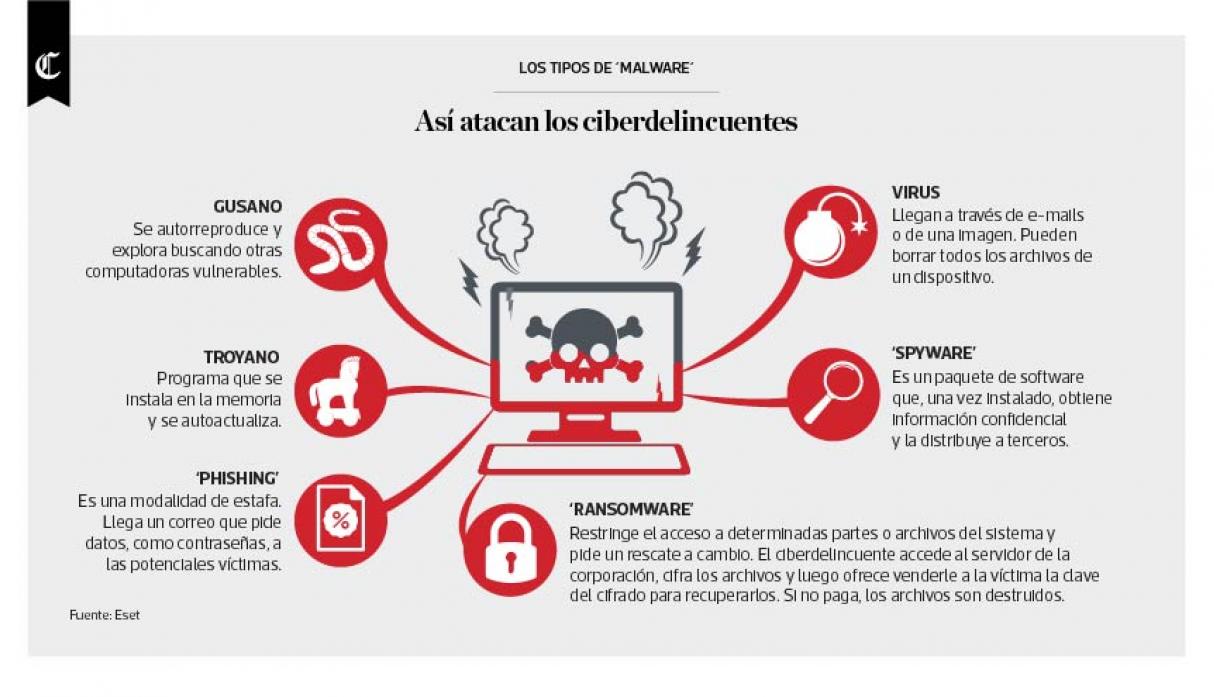
ASÍ ATACAN LOS CIBERDELINCUENTES

Estándar
martes, 30 de abril de 2019
Blog:
Nahun Frett, MBA, CIA, CCSA, CRMA, CPA, CFE
AUDITOR INTERNO – INSTRUCTOR – CONSULTOR – CONFERENCISTA

lunes, 29 de abril de 2019

IMPACTO SOCIAL: GESTIÓN DEL RIESGO CENTRADA EN LAS PERSONAS.

Estándar
La siguiente historia le sucedió a una persona real, a la que llamaremos Juan.
Juan se encontraba tranquilamente viendo TV en su casa, cuando el sonido de su celular le avisó que había llegado una notificación. Era de su banco, que le informaba que se había efectuado un giro con su tarjeta desde un cajero automático por la cantidad de $110.000. Juan sintió como si un frío le subía por la espalda. Él tenía en su poder su tarjeta por lo que no podía dar crédito a lo que leía, sin embargo, el mensaje estaba ahí y de inmediato comprendió que podía estar siendo víctima de un fraude. Sin perder tiempo, salió de su casa y fue directo a carabineros a poner una constancia y, en paralelo, llamó al número de atención de su banco para que bloquearan su tarjeta. Juan todavía tiene que ir a su banco para poner el reclamo. Después tiene que esperar que su banco analice el caso y le den una respuesta. Mientras todo eso ocurre, Juan tendrá que arreglárselas para llegar a fin de mes con $110.000 menos en su presupuesto.
La historia se basa en un caso tomado del sitio Reclamos.cl y da cuenta de la materialización de un riesgo que se ha vuelto frecuente por estos días, a saber, la posibilidad de que un cliente sea víctima de un fraude de tarjeta. El riesgo tiene un efecto sobre el banco y sobre Juan; ambas partes se ven perjudicadas, sin embargo, como demostraré ahora, la consideración de los efectos sobre el cliente está ausente de los análisis de riesgo que hacen las empresas y, por ende, muchas veces se carece de procedimientos preventivos o de respuesta acordes con las tolerancias de ellos. Considero que ésta es una omisión lamentable en el proceso de gestión de riesgo, y particularmente lamentable para Juan.
Después de más de una década trabajando con diferentes matrices de riesgo en la industria financiera y conociendo también prácticas de otras industrias, puedo afirmar que la práctica común en el análisis de los riesgos es la consideración de los impactos desde una perspectiva centrada en la empresa, es decir, se analizan las consecuencias que puede conllevar para la empresa el que tal o cual riesgo suceda. Las categorías de impacto que se suelen utilizar en los análisis son las siguientes:
  • Económico: pérdida económica para la empresa.
  • Legal o normativo: sanciones sobre la empresa que establezca la ley.
  • Reputacional: impacto mediático y la consecuente pérdida de imagen, confianza o credibilidad en la empresa.
  • Operacional: pérdida de productividad para la empresa.
Tomar decisiones sobre los riesgos en base a criterios de impacto centrados únicamente en la empresa es un riesgo en sí mismo, que atenta contra la calidad de servicio a los clientes. El problema radica en que lo que puede ser tolerable según el criterio de la empresa podría estar muy lejos de lo que es aceptable para el cliente. Digamos, por ejemplo, que para el riesgo que le ocurrió a Juan, la empresa opera con un nivel aceptado de riesgo que tolera pérdidas de hasta 50 millones al año y unos cuantos cientos de ocurrencias en el mismo periodo, mientras que para Juan es inaceptable que le ocurra ese riesgo siquiera una vez, y menos que por ello pierda 100 mil pesos. Es evidente que esto dará como resultado clientes insatisfechos y molestos. ¿No debería el proceso de gestión de riesgo incorporar las percepciones del cliente sobre los riesgos y establecer mecanismos de mitigación en consecuencia?
El proceso de gestión de riesgo no generará un cambio a favor de los clientes mientras se siga tomando decisiones solo sobre análisis de riesgo centrados en la empresa. En efecto, ninguna de las categorías de impacto listada anteriormente podría haber reflejado las consecuencias que para Juan son las más importantes y que él esperaría que para su banco también lo fueran. Hagamos la lista de esas consecuencias:
  • Pérdida de su patrimonio personal.
  • Pérdida de tiempo en gestiones para recuperar su dinero.
  • Preocupación por la incertidumbre de no saber si podrá recuperar su dinero.
  • Pérdida de la capacidad de operar con su tarjeta.
  • Pérdida de tiempo en gestiones para obtener otra tarjeta.
  • Etc.
Como una solución a este problema, lo que propongo es que se agregue a los análisis de impacto de los riesgos un criterio centrado en las personas, el cual podría llamarse impacto social. La definición podría ser la siguiente: es el impacto negativo en la calidad de vida de las personas. Pienso que es una buena definición. Después de todo, las empresas intentan a través de sus productos y servicios satisfacer las necesidades de sus clientes, mejorando con ello su calidad de vida. Fallar en ese objetivo produciría sobre los clientes el efecto contrario: empeorar su calidad de vida.
Lo que visualizo como beneficio de incluir el impacto social en el centro de los análisis de los riesgos, es que las empresas contarán con un criterio que les ayudará a tomar decisiones de mitigación de riesgos de forma más responsable y empática con sus clientes.
David Méndez Piffault
Consultor en Calidad y Riesgo Operacional. ISO9001, 31000, 22301 y 27001

PÉRDIDA DE IDENTIDAD. ROBO DE INFORMACIÓN DE DATOS PERSONALES

Estándar
Marta Cadavid, CAMS. CFE. AML.
29.04.2019
La identidad no se puede robar, pero los datos relacionados con tus transacciones y cosas si es objeto de fraude. Como seres humanos, lo que somos y hemos aprendido no puede ser robado, pero los números de los documentos, transacciones, ubicaciones otros atributos pueden ser usados para crear identidad virtuales o sintéticas para cometer fraudes, lavado de dinero y financiamiento al terrorismo.

CONSULTA: DEFINICIÓN DE AÑADIR O AGREGAR VALOR PARA LA PROFESIÓN DE AUDITORÍA INTERNA

Estándar
lunes, 29 de abril de 2019
En diversas ocasiones he tratado en el blog el tema de agregar valor y en esta oportunidad lo haremos de nuevo, debido a que la semana pasada un colega colombiano de Cartagena, contador público y especialista en control organizacional me realizó la siguiente consulta:
“Siempre sigo su blog y publicaciones en linkedin, pero hoy me estaba haciendo una pregunta y el significado de “Agregar Valor” en auditoría cómo se interpreta y se que usted con sus conocimientos podría explicarme mucho mejor”.
Durante mi participación en conferencias, foros y cumbres de auditoría interna a todo lo largo de Latinoamérica, siempre escucho una y otra vez a los participantes en estos eventos emplear la expresión agregar valor, pero saber usted:
¿Qué Significa Agregar Valor?
De acuerdo con Normas Internacionales para el Ejercicio Profesional de la Auditoría Interna:
El valor se genera mediante la mejora de oportunidades para alcanzar los objetivos de la organización, la identificación de las mejoras operativas, y/o la reducción de la exposición al riesgo, tanto con servicios de aseguramiento como de consultoría.
Aunque contamos con una definición formal de lo que representa el agregar valor, sin lugar a dudas, existe una nebulosa cuando se trata de aplicar esta definición en el trabajo diario, es por esa razón que determinamos cuatro factores que ayudan a añadir valor al trabajo:
  1. Conocimientos profundos de su organización, incluyendo: cultura, actores claves, ambiente competitivo, sector o industria en la que opera la organización y tendencias del mercado.
  2. Alinear el enfoque del trabajo con el plan estratégico de la organización y a las expectativas y necesidades de los clientes. Actualizar frecuentemente el universo de auditoría y alcance del trabajo.
  3. Coraje para innovar en formas que los clientes y partes relacionadas no esperan o que los auditores internos puedan pensar que estos no desean. Creatividad para adaptar las innovaciones a la organización en forma que exceda las expectativas de los clientes y logre resultados sorprendentes.
  4. Adopción de un enfoque de auditoría centrado en riesgo. Además del enfoque en controles, tenemos que proveer aseguramiento sobre los riesgos que afectan a la organización, desarrollar un monitoreo continuo de los riesgos y mantener al comité de auditoría y a la alta gerencia informados respecto a cambios constante en la exposición.
  5. Descansar en la tecnología para optimizar el trabajo. Maximizar el uso de la tecnología para fortalecer la eficiencia, efectividad y calidad:
    • Incrementar la eficiencia a través de automatizar los papeles de trabajo, sistema de evaluación de riesgo, rastreo, monitoreo y actividades administrativas. Usar de forma intensiva la descarga de datos y herramientas de análisis de base de datos. El desarrollo de nuevas tecnologías nos permite enfocar el trabajo en el análisis proactivo de medidas de desempeño y factores de riesgos, para facilitar el seguimiento a acciones irregulares, garantizar el cumplimiento, evaluar el sistema de control para asegurar la razonabilidad del sistema.
    • Mejorar la efectividad en la búsqueda de errores y transacciones inusuales, probar la población total de datos automáticamente.
    • Fortalecer la calidad, aplicar tecnología de punta para realizar revisiones en tiempo real, para asegurar el cumplimiento con estándares establecidos y detectar desviaciones oportunamente.
Esperamos que estas explicaciones sean de utilidad para nuestro colega colombiano y para todos los profesionales que se dedican a ejercer la profesión de auditoría interna, que visitan nuestro blog.
Blog:
Nahun Frett, MBA, CIA, CCSA, CRMA, CPA, CFE
AUDITOR INTERNO – INSTRUCTOR – CONSULTOR – CONFERENCISTA